
Dati minimi, minimo errore.
"Aim small, miss small"
Lo si dice nel tiro sportivo e, dopo alcuni film (The Patriot - American Sniper), lo sanno tutti. In psicologia si parla di "narrow focus”: restringere l’attenzione per ridurre l’ansia e aumentare la precisione.
Nello sgangherato mondo della data protection, popolato da gente discutibile, questo principio esiste, eccome, anche se cambia leggermente nome: noi DPO parliamo di "minimizzazione".
Ma in cosa consiste la minimizzazione parlando di privacy? Più o meno la stessa cosa: punta al bersaglio, il resto non ti deve interessare.
Se vuoi comperare un televisore, lo scegli, vai in cassa, paghi e te lo lo porti a casa. Se l'addettə alla cassa ti chiedesse:
"Dove abita?"
"A che piano esattamente?"
"Quando possiamo trovarla in casa?"
"Quanti siete in famiglia? Ha figli?"
"È in affitto o è casa sua? Intestata a lei o a qualcun altro?"
"È fidanzatə o sposatə? La sua vita sessuale è appagante?"
"Soffre o ha mai sofferto di patologie oncologiche o degenerative?"
...faresti fatica a trattenerti per non spaccare sulla sua testa il televisore appena acquistato.
Se, però, il televisore fosse troppo grande per entrare nella tua macchina, dovresti organizzare la consegna e, in questo caso, le domande inizierebbero ad avere senso, non tutte, magari, ma alcune si:
"Dove abita?"
"..a Milano, in via Roma numero zero."
"A che piano esattamente?"
"...secondo piano, ma c'è l'ascensore"
"Quando possiamo trovarla in casa?"
"...meglio nel pomeriggio, perché di mattina non c'è nessuno. Giovedì è l'ideale."
"Quanti siete in famiglia? Ha figli?"
"...che gliene importa, scusi?"
"È in affitto o è casa sua? Intestata a lei o a qualcun altro?"
"...sono fatti miei e non penso che lei debba saperlo!"
"È fidanzatə o sposatə? La sua vita sessuale è appagante?"
"...cicciuzzo bello, vedi di non allargarti troppo che qui non c'è trippa per gatti!"
"Soffre o ha mai sofferto di patologie oncologiche o degenerative?"
"Faccia di @#%@, pezzo di %@!#&....ma come si permette?"
In effetti si può facilmente trascendere, ma fino ad un certo punto non andava male e le domande avevano persino un senso. Ecco, questa è la minimizzazione del dato: mi chiedi quello che ti serve per fare il tuo lavoro e darmi quello che ti ho chiesto, tutto il resto non ti riguarda.
Capita, talvolta, di gironzolare su siti della pubblica amministrazione per varie questioni amministrative, un permesso di parcheggio, una multa, un tributo locale, ecc.
Capita che ci si imbatta in una palese violazione del principio di minimizzazione, commessa dal COMUNE DI MILANO, che non è l'ultimo pirla della combriccola, sotto l'egida di un illustre DPO, che non è il più scemo della compagnia, alla luce del sole ed in piena vista, senza che il garante più stropicciato della storia se ne accorga.
Capita di vedere cose fatte a A.C.D.C. e tali da costituire un'autodenuncia per una grave violazione di uno dei principi fondamentali del GDPR, la minimizzazione, appunto.
Peraltro, questa debacle meneghina riguarda almeno 1.140.467 residenti maggiorenni (dati del 2024, perché il comune rilasci statistiche così ritardate io non lo so), più tutti i residenti in altri comuni e che, gravitando su Milano, devono accedere al portale per le più ragioni varie, permessi, multe, dimora, ecc.
Ecco, in breve, ciò che chiunque può osservare, provando ad accedere al fascicolo del cittadino:
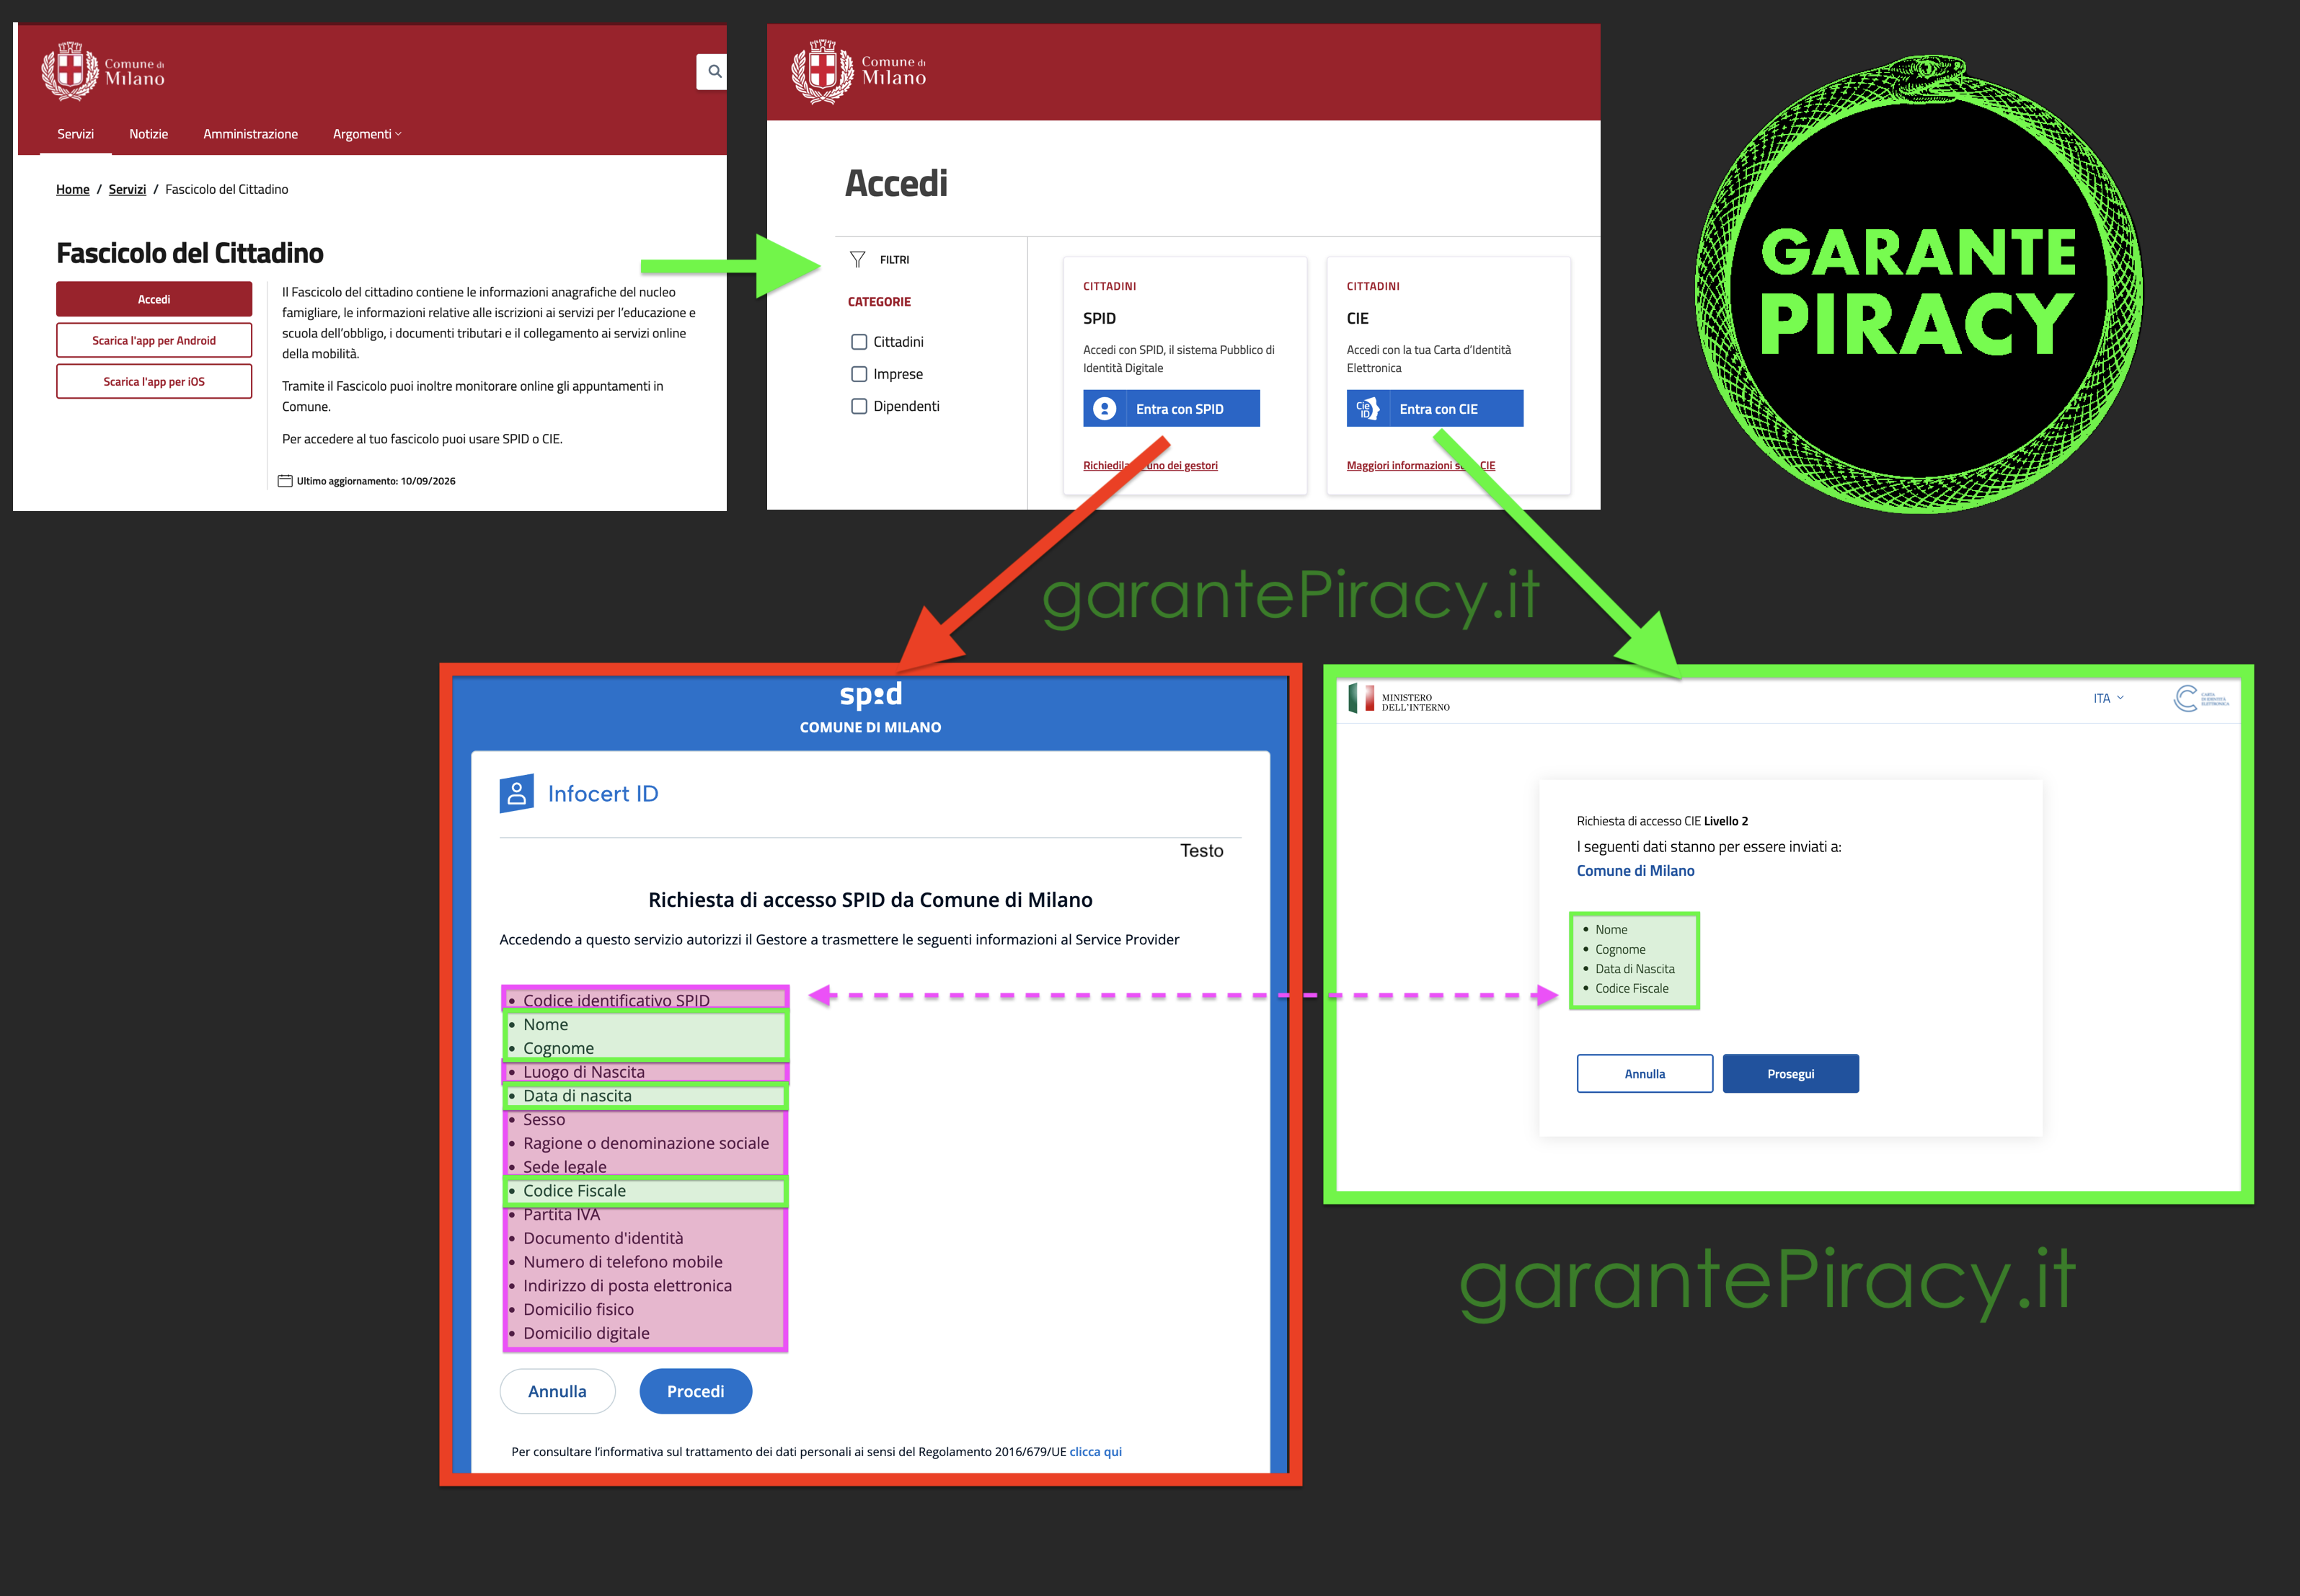
Un cittadino può scegliere se accedere con SPID o con CIE. Per la maggior parte delle persone non è nemmeno una scelta, usi quello che hai o ciò che ti è più comodo. Per un DPO questo bivio diventa un incubo, o meglio, la cartina di tornasole per testare l'attenzione del comune alle norme e alla tutela dei dati personali.
Risultato?
D I S A S T R O
Squallida sciatteria e menefreghismo assoluto.
Per capirlo bene, bisogna fare un passo indietro:
Ogni PA deve implementare SPID e, facendolo, deve configurare i sistemi sulla base di proprie precise scelte. Il gestore di un sito può chiedere a SPID di passare solo alcuni dati di una persona autenticata, oppure di passargliene alcuni in più e, eventualmente, se necessario, può anche chiedere a SPID di passare tutte le informazioni in suo possesso relative all'utente che sta usando il servizio.
Spid lo fa, è stato pensato così, lasciando la responsabilità della scelta all'ente che lo ha implementato, in questo caso al Comune di Milano.
Le PA devono aggiungere anche l'accesso con CIE che, a differenza di SPID, non lascia scegliere nulla. La scelta è già stata fatta a monte ed è stato deciso che per autenticare una persona bastino queste quattro informazioni:
- ✅ Nome,
- ✅ Cognome,
- ✅ Data di Nascita,
- ✅ Codice Fiscale.
Questa scelta, che peraltro è logica, cristallina e inattaccabile, è, di fatto, il bechmark di riferimento per chiunque implementi un servizio di autenticazione.... come SPID.
In altri termini, SPID ti mette a disposizione tante informazioni, ma tu DEVI CHIEDERE SOLO QUELLE CHE TI SERVONO E NULLA DI PIÙ.
Se il Comune di Milano avesse impostato SPID chiedendo il rilascio delle sole informazioni necessarie e sufficienti, avrebbe rispettando il principio di minimizzazione, riuscendo a far funzionare perfettamente i sistemi, senza rinunciare a nulla... esattamente come accade per gli utenti che entrano con CIE.
Ma no, a Milano c'è un "testina" che del GDPR "ne capì nagott". Tradotto: di privacy, in comune, non capiscono niente.
Se per il medesimo servizio, per il quale bastano i 4 dati passati da CIE, il Comune di Milano imposta SPID in modo tale da richiedere TUTTI I DATI possibili immaginabili, significa che il Comune ha deciso di sgraffignare una marea di informazioni ulteriori rispetto a quelle necessarie. Di conseguenza, il Comune di Milano sta abusando dei dati personali degli utenti, acquisendo dati di cui non ha bisogno e, inoltre, sta manifestamente e impunemente violando il principio di minimizzazione del trattamento:
- ✅ Nome
- ✅ Cognome
- ✅ Data di nascita
- ✅ Codice Fiscale
- ❌ Luogo di Nascita
- ❌ Codice identificativo SPID
- ❌ Sesso
- ❌ Ragione o denominazione sociale
- ❌ Sede legale
- ❌ Partita IVA
- ❌ Documento d'identità
- ❌ Numero di telefono mobile
- ❌ Indirizzo di posta elettronica
- ❌ Domicilio fisico
- ❌ Domicilio digitale
Tanta roba.
Oltre al fatto di aver violato il principio di minimizzazione, ci sarebbe una seconda questione, magari un po' da specialisti, ma non certo esoterica: qual è la base di legittimazione per l'acquisizione di dati ulteriori rispetto a quelli necessari per adempiere agli obblighi di legge, per le proprie funzioni istituzionali e, in breve, per fare il proprio dovere? Questa è una domanda scomoda perché, oltre alla violazione di un importante principio, si aggiunge un trattamento illegittimo di una certa gravità.
L'arraffo, ecco qual è la base di illegittimazione, peccato che per il GDPR non sia esattamente un nobile intento.
Vedo porcherie simili tutti i giorni, commesse da enti che si vantano di tenere molto alla privacy degli utenti, di essere a norma e certificati. Non mi scandalizzo, se non c'è nessuno che controlla i comportamenti naufragano e chi dovrebbe rispettare le norme, sghignazzando, fa ciò che più gli pare e piace.
Cosa capiterà quando ci sarà il prossimo data breach che, ovviamente, coinvolgerà questo archivio? Come si potrà giustificare il fatto che così tanti dati siano stati travolti da un data breach? Quanto più grave sarà il data breach, potendo compromettere una mole di dati gigantesca come quella inutilmente accumulata dal Comune?
Che sciocco, ma certo, basterà dire "nessun dato è stato rubato...", si li abbiamo ancora tutti, glissando elegantemente sul fatto che quei dati non sono spariti, ma sono duplicati e copiati in ogni angolo del dark web.
La cosa che non riesco a digerire non è la violazione in sé, ma il fatto che per lo stesso accesso ci sia la prova provata, la dimostrazione lampante di come dovrebbero essere impostate le cose. Se CIE passa solo 4 dati, perché SPID ne passa 15? A nessuno è venuta in mente questa domanda? Voglio sperare che il DPO del Comune di Milano abbia segnalato in modo chiaro e comprensibile questo problema e che la peggior espressione della politica locale abbia semplicemente ignorato le sue parole... o non le abbia nemmeno capite.
In una parola: indecente.
Su questo blog ci sono altri 210 articoli.
Esplora, cerca, curiosa in giro...
Grazie per il tuo tempo. Se ti è piaciuto l'articolo o ti ha dato spunti utili, prendi in considerazione l'idea di sostenere il mio lavoro.
Puoi farlo in tre modi:
- Condividendo sui tuoi social. Così facendo aiuterai altre persone a trovarlo.
- Dicendomi cosa ne pensi, mi aiuterai a migliorare,
- Con una donazione. Aiuterai me a dedicare tempo al Blog.
Un messaggio speciale per i colleghi professionisti della privacy: il confronto è essenziale per migliorarsi, fammi sapere la tua opinione. Se non hai tempo per farlo, rifletti su questo: il mio contributo ti ha aiutato? Ti ha ispirato nell'ambito di una riunione? Ti ha agevolato nella stesura di un parere? O, semplicemente, ti ha evitato un brutto scivolone con un cliente?
Se la risposta è sì... allora una birra virtuale è d'obbligo!
Clicca qui per inviare una donazione
...un caffè, una birra, una pizza, una cena elegante...


